Domain cloud-security.de kaufen?
Wir ziehen mit dem Projekt
cloud-security.de um.
Sind Sie am Kauf der Domain
cloud-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cloud-security.de kaufen?
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Ähnliche Suchbegriffe für Infamy
Top-Angebote
Produkte zum Begriff Infamy:
-
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
Was sind die wichtigsten Schritte, die ein Unternehmen bei der Incident Response beachten sollte?
1. Erstellung eines Incident Response Plans, der klare Verantwortlichkeiten und Abläufe festlegt. 2. Schnelle Erkennung und Kategorisierung des Vorfalls, um angemessen reagieren zu können. 3. Dokumentation des Vorfalls, um Maßnahmen zu analysieren und zukünftige Vorfälle zu verhindern. **
Top-Angebote
Produkte zum Begriff Infamy:
-
Road to Infamy Canvas (Französisch, 1 - 5 Spieler)Canvas a transparent art game! In Canvas, you are a painter competing in a prestigious art festival. Over the course of the game, you will collect transparent Art Cards and layer them to create paintings. Depending on which cards you choose and the order in which you place them, you will reveal or cover icons that trigger various scoring conditions. The player with the most points wins Best in Show! Each card combination creates a fun, unique illustration and title for your painting. When all players have completed 3 paintings, the game ends. Box that you can hang up as a real canvas, no name of the game on the front.86,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Ähnliche Suchbegriffe für Infamy
-
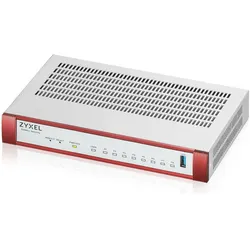
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
-
Was sind die wichtigsten Schritte, die ein Unternehmen bei der Incident Response beachten sollte?
1. Erstellung eines Incident Response Plans, der klare Verantwortlichkeiten und Abläufe festlegt. 2. Schnelle Erkennung und Kategorisierung des Vorfalls, um angemessen reagieren zu können. 3. Dokumentation des Vorfalls, um Maßnahmen zu analysieren und zukünftige Vorfälle zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.