Domain cloud-security.de kaufen?
Wir ziehen mit dem Projekt
cloud-security.de um.
Sind Sie am Kauf der Domain
cloud-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cloud-security.de kaufen?
Was ist ein Krabben-Seafood-Boil in Berlin?
Ein Krabben-Seafood-Boil ist ein Gericht, bei dem verschiedene Meeresfrüchte wie Krabben, Muscheln, Garnelen und manchmal auch Fisch in einer würzigen Brühe gekocht werden. In Berlin gibt es Restaurants, die dieses Gericht anbieten, bei dem die Meeresfrüchte oft mit Maiskolben, Kartoffeln und Wurst serviert werden. Es ist eine gesellige und rustikale Art, Meeresfrüchte zu genießen. **
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
Ähnliche Suchbegriffe für Seafood
Top-Angebote
Produkte zum Begriff Seafood:
-
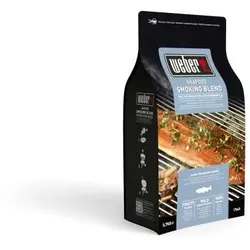
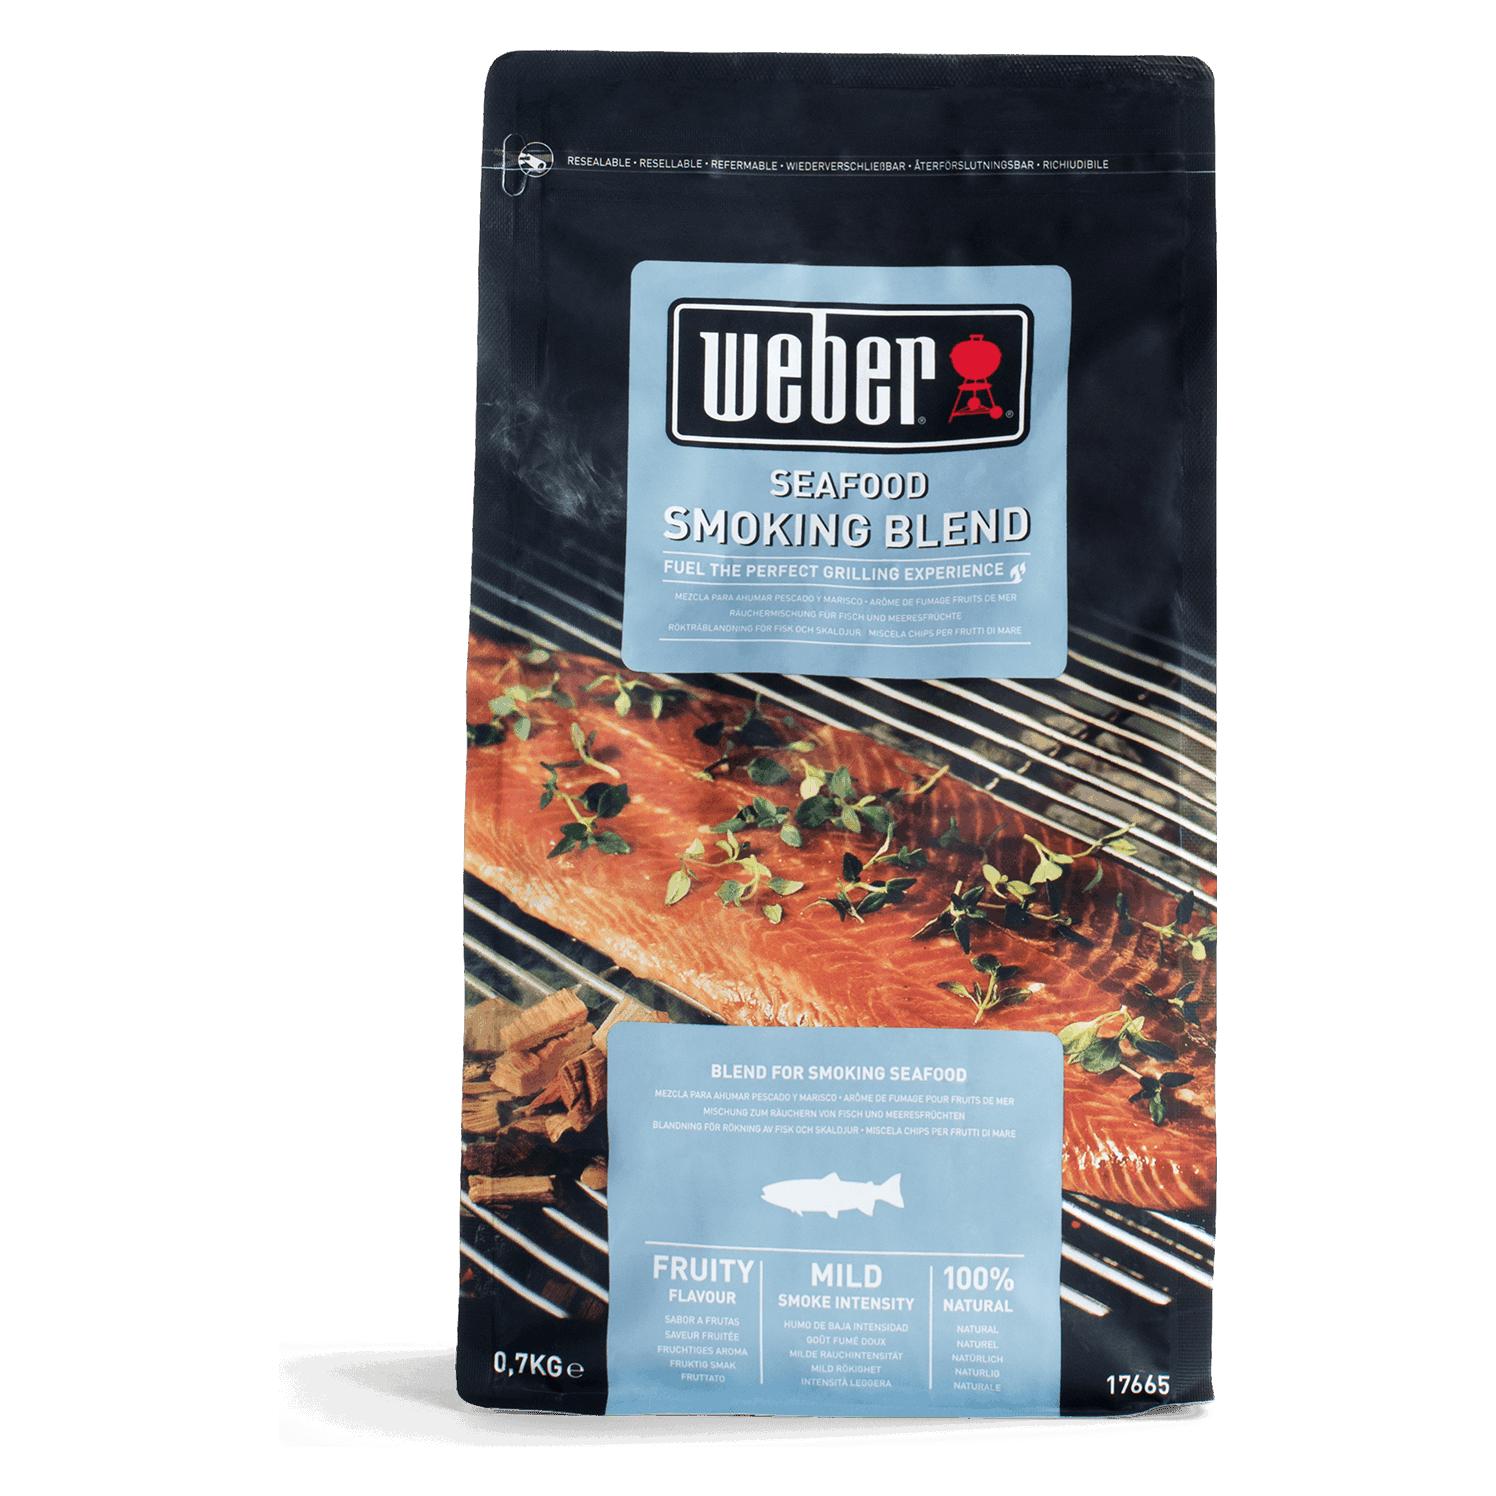
Weber Räucherchips Seafood - 700 gVerfeinern Sie Ihre köstlichen Meeresfrüchte und Fischgerichte mit einem unverwechselbaren Aroma dank den Weber Räucherchips für Seafood . Die Mischung besteht aus Laub- und Obsthölzern und verleiht dem Grillgut ein fruchtiges Aroma und milde ..8,49 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
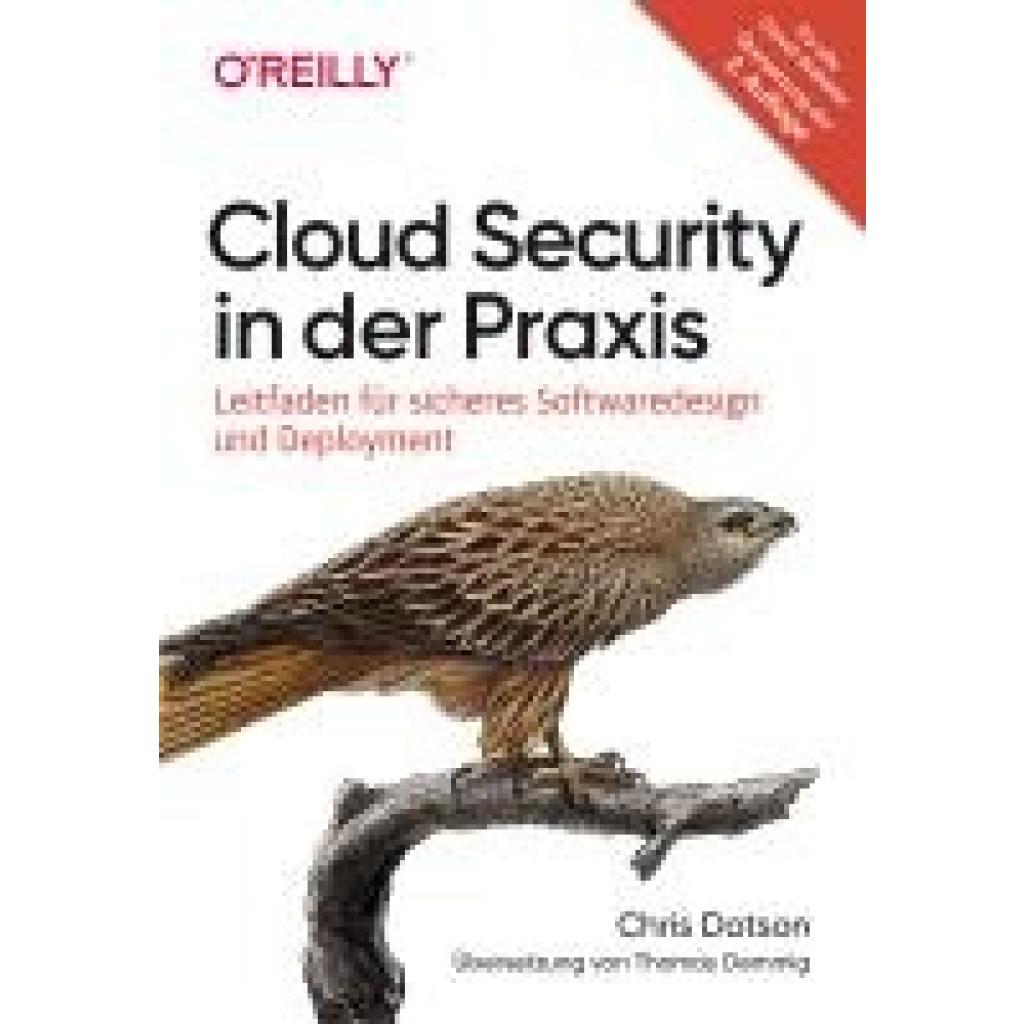
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **

Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
Top-Angebote
Produkte zum Begriff Seafood:
-
Weber Räucherchips SeafoodWeber Räucherchips Seafood - 700 G Diese Räucherchips für Fisch und Meeresfrüchte in der 700 Gramm-Packung bestehen aus Laub- und Obsthölzern und bescheren Lachs, Makrelen, Garnelen und anderem Seafood ein fruchtiges Aroma mit milder Rauchintensität.8,49 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Weber Räucherchips Seafood - 700 gVerfeinern Sie Ihre köstlichen Meeresfrüchte und Fischgerichte mit einem unverwechselbaren Aroma dank den Weber Räucherchips für Seafood . Die Mischung besteht aus Laub- und Obsthölzern und verleiht dem Grillgut ein fruchtiges Aroma und milde ..8,49 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Krabben-Seafood-Boil in Berlin?
Ein Krabben-Seafood-Boil ist ein Gericht, bei dem verschiedene Meeresfrüchte wie Krabben, Muscheln, Garnelen und manchmal auch Fisch in einer würzigen Brühe gekocht werden. In Berlin gibt es Restaurants, die dieses Gericht anbieten, bei dem die Meeresfrüchte oft mit Maiskolben, Kartoffeln und Wurst serviert werden. Es ist eine gesellige und rustikale Art, Meeresfrüchte zu genießen. **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Ähnliche Suchbegriffe für Seafood
-
Dreamies Shake Ups mit Seafood 6x55 gKatzen lieben Meeresfrüchte - haben aber selten die Möglichkeit, angeln zu gehen. Glücklicherweise haben wir das Meer nach verschiedenen Geschmacksinspirationen durchsucht. Gönne deiner Katze diesen Fang und schüttle den Beutel, damit sie angelaufen kommt!10,14 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.