Domain cloud-security.de kaufen?
Wir ziehen mit dem Projekt
cloud-security.de um.
Sind Sie am Kauf der Domain
cloud-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cloud-security.de kaufen?
Welche Subnetzmaske?
Welche Subnetzmaske wird benötigt, um die IP-Adressen in einem bestimmten Netzwerk zu segmentieren und zu organisieren? Die Subnetzmaske definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts verwendet wird. Sie bestimmt auch die Anzahl der verfügbaren Hosts in einem Subnetz. Eine falsche Subnetzmaske kann zu Problemen bei der Kommunikation zwischen Geräten im Netzwerk führen. Daher ist es wichtig, die richtige Subnetzmaske entsprechend den Anforderungen des Netzwerks festzulegen. **
Was ist eine Subnetzmaske?
Eine Subnetzmaske ist eine 32-Bit-Zahl, die in einem IP-Netzwerk verwendet wird, um die Netzwerkadresse von der Hostadresse zu trennen. Sie wird verwendet, um zu bestimmen, welcher Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Die Subnetzmaske wird normalerweise zusammen mit der IP-Adresse verwendet, um die Netzwerkkommunikation zu steuern. **

Ähnliche Suchbegriffe für Subnetzmaske
Top-Angebote
Produkte zum Begriff Subnetzmaske:
-
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
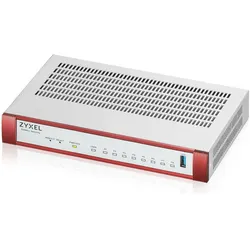
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
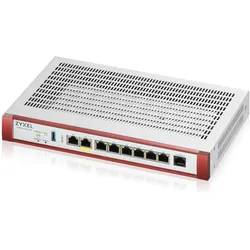
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert eine subnetzmaske?
Eine Subnetzmaske wird verwendet, um zu bestimmen, welche Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Sie besteht aus einer Reihe von Binärzahlen, die die Größe des Netzwerkanteils der IP-Adresse angeben. Durch Anwenden der Subnetzmaske auf eine IP-Adresse kann ein Gerät bestimmen, ob ein Ziel innerhalb des lokalen Netzwerks liegt oder ob es über das Gateway erreicht werden muss. Die Subnetzmaske wird mit der IP-Adresse logisch verknüpft, um die Netzwerkadresse zu identifizieren und den Datenverkehr entsprechend zu routen. **
-
Wie berechnet man eine Subnetzmaske?
Eine Subnetzmaske wird berechnet, indem man die Anzahl der benötigten Netzwerkbits festlegt. Die Netzwerkbits werden dann mit "1" und die Hostbits mit "0" aufgefüllt. Die Subnetzmaske wird in der Regel in der CIDR-Notation angegeben, z.B. 255.255.255.0 für ein Subnetz mit 24 Netzwerkbits. **
-
Warum braucht man eine subnetzmaske?
Eine Subnetzmaske wird benötigt, um ein IP-Netzwerk in kleinere Teilnetze, sogenannte Subnetze, aufzuteilen. Sie definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts in diesem Netzwerk reserviert ist. Ohne eine Subnetzmaske könnten Geräte im Netzwerk nicht korrekt kommunizieren, da sie nicht wüssten, welche IP-Adressen im selben Subnetz liegen. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb des Netzwerks effizient zu steuern und die Sicherheit zu erhöhen, indem sie den Zugriff auf bestimmte Teilnetze beschränkt. Letztendlich ist die Subnetzmaske ein wesentliches Werkzeug zur Verwaltung und Organisation von IP-Netzwerken. **
-
Wofür wird die Subnetzmaske benötigt?
Die Subnetzmaske wird benötigt, um IP-Adressen in Netzwerken zu segmentieren und zu organisieren. Sie definiert, welcher Teil der IP-Adresse zur Identifizierung des Netzwerks und welcher Teil zur Identifizierung des Hosts verwendet wird. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb eines Netzwerks zu steuern und den Zugriff auf Ressourcen zu kontrollieren. **

Was ist eine negierte Subnetzmaske?
Eine negierte Subnetzmaske ist eine Subnetzmaske, bei der alle Bits umgekehrt sind. Sie wird verwendet, um das Netzwerk-Präfix eines IP-Adressbereichs zu bestimmen. Durch die Negierung der Subnetzmaske erhält man die Bitmaske für das Host-Präfix. **
Wie berechnet man die Subnetzmaske?
Die Subnetzmaske wird basierend auf der Anzahl der benötigten Hosts in einem Netzwerk berechnet. Es gibt verschiedene Methoden zur Berechnung, aber eine häufig verwendete Methode ist die Verwendung der CIDR-Notation. Dabei wird die Anzahl der Bits in der Subnetzmaske bestimmt, indem die Anzahl der benötigten Hosts in eine Binärzahl umgewandelt und die Anzahl der führenden Einsen gezählt wird. Die restlichen Bits werden mit Nullen aufgefüllt, um die Subnetzmaske zu erstellen. **
Top-Angebote
Produkte zum Begriff Subnetzmaske:
-
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Subnetzmaske?
Welche Subnetzmaske wird benötigt, um die IP-Adressen in einem bestimmten Netzwerk zu segmentieren und zu organisieren? Die Subnetzmaske definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts verwendet wird. Sie bestimmt auch die Anzahl der verfügbaren Hosts in einem Subnetz. Eine falsche Subnetzmaske kann zu Problemen bei der Kommunikation zwischen Geräten im Netzwerk führen. Daher ist es wichtig, die richtige Subnetzmaske entsprechend den Anforderungen des Netzwerks festzulegen. **
-
Was ist eine Subnetzmaske?
Eine Subnetzmaske ist eine 32-Bit-Zahl, die in einem IP-Netzwerk verwendet wird, um die Netzwerkadresse von der Hostadresse zu trennen. Sie wird verwendet, um zu bestimmen, welcher Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Die Subnetzmaske wird normalerweise zusammen mit der IP-Adresse verwendet, um die Netzwerkkommunikation zu steuern. **
-
Wie funktioniert eine subnetzmaske?
Eine Subnetzmaske wird verwendet, um zu bestimmen, welche Teil einer IP-Adresse die Netzwerkadresse und welcher Teil die Hostadresse ist. Sie besteht aus einer Reihe von Binärzahlen, die die Größe des Netzwerkanteils der IP-Adresse angeben. Durch Anwenden der Subnetzmaske auf eine IP-Adresse kann ein Gerät bestimmen, ob ein Ziel innerhalb des lokalen Netzwerks liegt oder ob es über das Gateway erreicht werden muss. Die Subnetzmaske wird mit der IP-Adresse logisch verknüpft, um die Netzwerkadresse zu identifizieren und den Datenverkehr entsprechend zu routen. **
-
Wie berechnet man eine Subnetzmaske?
Eine Subnetzmaske wird berechnet, indem man die Anzahl der benötigten Netzwerkbits festlegt. Die Netzwerkbits werden dann mit "1" und die Hostbits mit "0" aufgefüllt. Die Subnetzmaske wird in der Regel in der CIDR-Notation angegeben, z.B. 255.255.255.0 für ein Subnetz mit 24 Netzwerkbits. **
Ähnliche Suchbegriffe für Subnetzmaske
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum braucht man eine subnetzmaske?
Eine Subnetzmaske wird benötigt, um ein IP-Netzwerk in kleinere Teilnetze, sogenannte Subnetze, aufzuteilen. Sie definiert, welche Teil der IP-Adresse für das Netzwerk und welcher Teil für die Hosts in diesem Netzwerk reserviert ist. Ohne eine Subnetzmaske könnten Geräte im Netzwerk nicht korrekt kommunizieren, da sie nicht wüssten, welche IP-Adressen im selben Subnetz liegen. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb des Netzwerks effizient zu steuern und die Sicherheit zu erhöhen, indem sie den Zugriff auf bestimmte Teilnetze beschränkt. Letztendlich ist die Subnetzmaske ein wesentliches Werkzeug zur Verwaltung und Organisation von IP-Netzwerken. **
-
Wofür wird die Subnetzmaske benötigt?
Die Subnetzmaske wird benötigt, um IP-Adressen in Netzwerken zu segmentieren und zu organisieren. Sie definiert, welcher Teil der IP-Adresse zur Identifizierung des Netzwerks und welcher Teil zur Identifizierung des Hosts verwendet wird. Die Subnetzmaske ermöglicht es, den Datenverkehr innerhalb eines Netzwerks zu steuern und den Zugriff auf Ressourcen zu kontrollieren. **
-
Was ist eine negierte Subnetzmaske?
Eine negierte Subnetzmaske ist eine Subnetzmaske, bei der alle Bits umgekehrt sind. Sie wird verwendet, um das Netzwerk-Präfix eines IP-Adressbereichs zu bestimmen. Durch die Negierung der Subnetzmaske erhält man die Bitmaske für das Host-Präfix. **
-
Wie berechnet man die Subnetzmaske?
Die Subnetzmaske wird basierend auf der Anzahl der benötigten Hosts in einem Netzwerk berechnet. Es gibt verschiedene Methoden zur Berechnung, aber eine häufig verwendete Methode ist die Verwendung der CIDR-Notation. Dabei wird die Anzahl der Bits in der Subnetzmaske bestimmt, indem die Anzahl der benötigten Hosts in eine Binärzahl umgewandelt und die Anzahl der führenden Einsen gezählt wird. Die restlichen Bits werden mit Nullen aufgefüllt, um die Subnetzmaske zu erstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.