Domain cloud-security.de kaufen?
Wir ziehen mit dem Projekt
cloud-security.de um.
Sind Sie am Kauf der Domain
cloud-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cloud-security.de kaufen?
Was ist der Unterschied zwischen Telnet und SSH?
Telnet und SSH sind beide Protokolle, die verwendet werden, um eine Verbindung zu einem entfernten Computer herzustellen. Der Hauptunterschied besteht darin, dass Telnet unverschlüsselt ist, während SSH eine sichere Verschlüsselung bietet. Dadurch ist SSH sicherer, da alle Daten, die zwischen den Computern übertragen werden, verschlüsselt sind und nicht von Dritten abgefangen werden können. **
Für welche Schnittstelle nutzt Telnet die höchste Baudrate?
Telnet ist ein Protokoll, das zur Fernsteuerung von Computern über das Internet verwendet wird. Es nutzt die TCP/IP-Schnittstelle, um eine Verbindung zu einem entfernten Host herzustellen. Die Baudrate ist in diesem Fall nicht relevant, da Telnet eine textbasierte Kommunikation verwendet und keine physische Übertragungsrate benötigt. **

Ähnliche Suchbegriffe für Telnet
Top-Angebote
Produkte zum Begriff Telnet:
-
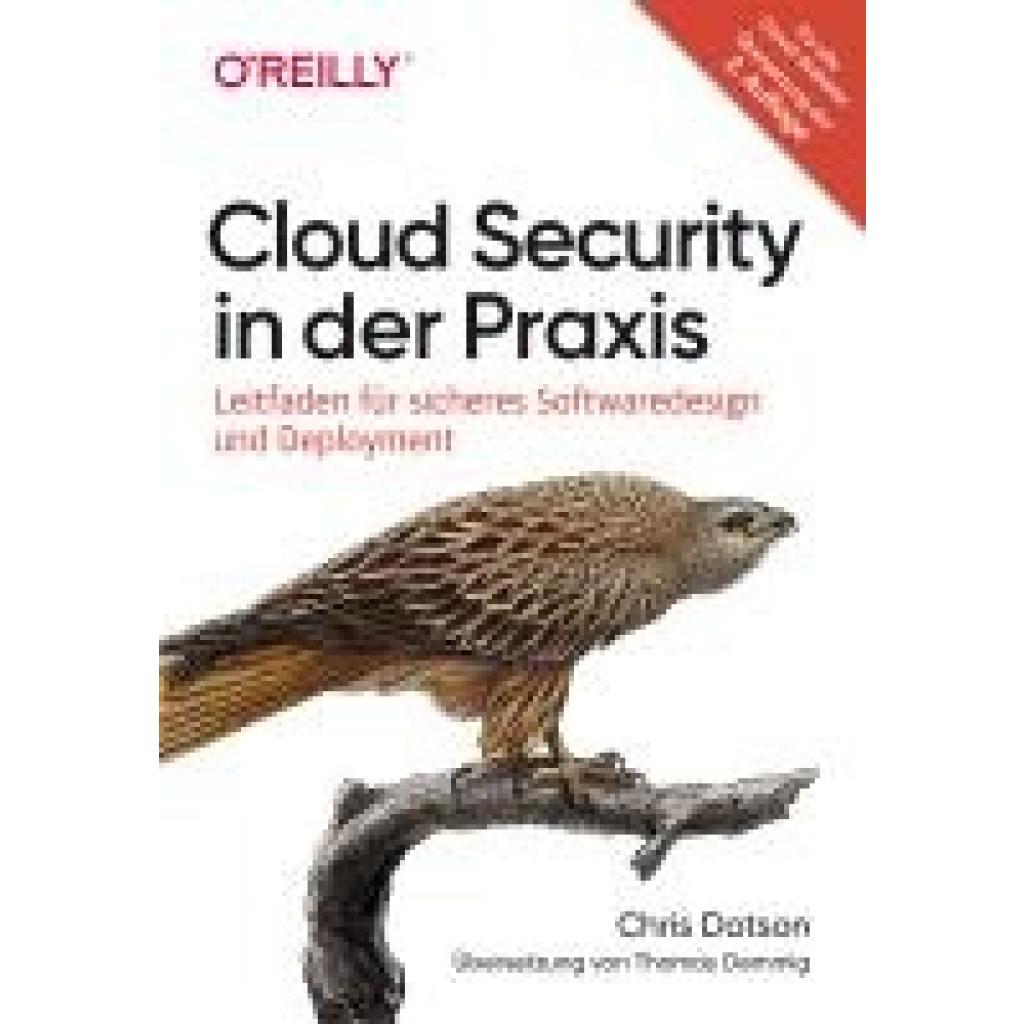
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
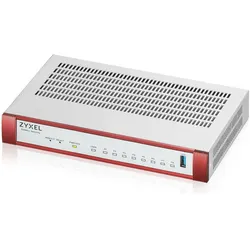
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
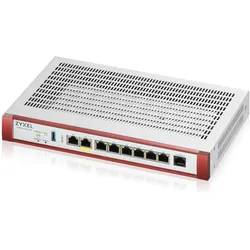
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie führe ich einen Ping-Test über Telnet durch?
Um einen Ping-Test über Telnet durchzuführen, öffne die Kommandozeile und gebe "telnet" gefolgt von der IP-Adresse oder dem Hostnamen des Ziels ein. Verbinde dich dann mit dem Ziel und gib den Befehl "ping" gefolgt von der IP-Adresse oder dem Hostnamen ein. Du erhältst dann eine Antwort, die die Latenzzeit zwischen deinem Computer und dem Ziel anzeigt. **
-
Wie kann ich auf einen Router zugreifen, ohne ein Passwort oder Telnet zu verwenden?
Es ist nicht möglich, auf einen Router zuzugreifen, ohne ein Passwort oder eine alternative Methode wie Telnet zu verwenden. Der Zugriff auf einen Router erfordert normalerweise eine Authentifizierung, um die Sicherheit des Netzwerks zu gewährleisten. Wenn Sie das Passwort vergessen haben, können Sie versuchen, das Standardpasswort des Routers zu verwenden oder das Gerät auf die Werkseinstellungen zurückzusetzen, um das Passwort zurückzusetzen. **
-
Wie schreibt man eine Snort-Regel, um bei Nutzung von Telnet alarmiert zu werden?
Um eine Snort-Regel zu erstellen, um bei Nutzung von Telnet alarmiert zu werden, können Sie die folgende Regel verwenden: alert tcp any any -> any 23 (msg:"Telnet Connection Detected"; sid:10001;) Diese Regel überwacht den TCP-Verkehr auf Port 23 (dem Standard-Telnet-Port) und generiert eine Alarmmeldung mit dem Text "Telnet Connection Detected". Die Regel hat die Signatur-ID 10001. **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Top-Angebote
Produkte zum Begriff Telnet:
-
Dotson, Chris: Cloud Security in der PraxisCloud Security in der Praxis , Leitfaden für sicheres Softwaredesign und Deployment , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20240801, Produktform: Kartoniert, Autoren: Dotson, Chris, Übersetzung: Demmig, Thomas, Seitenzahl/Blattzahl: 231, Keyword: AWS; Amazon Web Services; Azure; Data Asset Management; Google Cloud Platform; IAM; IBM Cloud; Identity Access Management; Incident Response; Netzwerksicherheit, Fachschema: EDV / Theorie / Sicherheit~Informatik, Fachkategorie: Informatik, Warengruppe: HC/Informatik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 358, Breite: 258, Höhe: 2, Gewicht: 453, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Telnet und SSH?
Telnet und SSH sind beide Protokolle, die verwendet werden, um eine Verbindung zu einem entfernten Computer herzustellen. Der Hauptunterschied besteht darin, dass Telnet unverschlüsselt ist, während SSH eine sichere Verschlüsselung bietet. Dadurch ist SSH sicherer, da alle Daten, die zwischen den Computern übertragen werden, verschlüsselt sind und nicht von Dritten abgefangen werden können. **
-
Für welche Schnittstelle nutzt Telnet die höchste Baudrate?
Telnet ist ein Protokoll, das zur Fernsteuerung von Computern über das Internet verwendet wird. Es nutzt die TCP/IP-Schnittstelle, um eine Verbindung zu einem entfernten Host herzustellen. Die Baudrate ist in diesem Fall nicht relevant, da Telnet eine textbasierte Kommunikation verwendet und keine physische Übertragungsrate benötigt. **
-
Wie führe ich einen Ping-Test über Telnet durch?
Um einen Ping-Test über Telnet durchzuführen, öffne die Kommandozeile und gebe "telnet" gefolgt von der IP-Adresse oder dem Hostnamen des Ziels ein. Verbinde dich dann mit dem Ziel und gib den Befehl "ping" gefolgt von der IP-Adresse oder dem Hostnamen ein. Du erhältst dann eine Antwort, die die Latenzzeit zwischen deinem Computer und dem Ziel anzeigt. **
-
Wie kann ich auf einen Router zugreifen, ohne ein Passwort oder Telnet zu verwenden?
Es ist nicht möglich, auf einen Router zuzugreifen, ohne ein Passwort oder eine alternative Methode wie Telnet zu verwenden. Der Zugriff auf einen Router erfordert normalerweise eine Authentifizierung, um die Sicherheit des Netzwerks zu gewährleisten. Wenn Sie das Passwort vergessen haben, können Sie versuchen, das Standardpasswort des Routers zu verwenden oder das Gerät auf die Werkseinstellungen zurückzusetzen, um das Passwort zurückzusetzen. **
Ähnliche Suchbegriffe für Telnet
-
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.845,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Watchguard Firebox Cloud Small Firewall (Hardware), FirewallDie WatchGuard Firebox Cloud Small ist eine leistungsstarke Hardware-Firewall, die speziell für kleine bis mittelgrosse Unternehmen entwickelt wurde. Sie bietet umfassenden Schutz für Netzwerke und ermöglicht eine sichere Kommunikation über verschiedene Betriebssysteme, einschliesslich Windows, Mac, Linux und Solaris. Mit einer beeindruckenden Firewall-Durchsatzrate von bis zu 4 Gbit/s gewährleistet sie eine schnelle und effiziente Datenverarbeitung, selbst bei einer maximalen Benutzeranzahl von 500. Die Firebox Cloud Small ist mit einer Total Security Suite ausgestattet, die eine Vielzahl von Sicherheitsfunktionen bietet, um Bedrohungen in Echtzeit zu erkennen und abzuwehren. Darüber hinaus wird ein 24x7 Gold Support für ein Jahr bereitgestellt, um sicherzustellen, dass Benutzer jederzeit Unterstützung erhalten können. Diese Firewall ist ideal für Unternehmen, die eine zuverlässige und skalierbare Sicherheitslösung benötigen, um ihre sensiblen Daten zu schützen und die Netzwerksicherheit zu optimieren. - Firewall-Durchsatz von bis zu 4 Gbit/s für hohe Datenverarbeitungsgeschwindigkeit - Unterstützt bis zu 500 Benutzer für flexible Netzwerknutzung - Inklusive 1 Jahr 24x7 Gold Support für umfassende Unterstützung - Kompatibel mit gängigen Betriebssystemen wie Windows, Mac, Linux und Solaris - Bietet Unterstützung für mehrere Sicherheitsalgorithmen, einschliesslich 128-bit, 192-bit und 256-bit AES.3915,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie schreibt man eine Snort-Regel, um bei Nutzung von Telnet alarmiert zu werden?
Um eine Snort-Regel zu erstellen, um bei Nutzung von Telnet alarmiert zu werden, können Sie die folgende Regel verwenden: alert tcp any any -> any 23 (msg:"Telnet Connection Detected"; sid:10001;) Diese Regel überwacht den TCP-Verkehr auf Port 23 (dem Standard-Telnet-Port) und generiert eine Alarmmeldung mit dem Text "Telnet Connection Detected". Die Regel hat die Signatur-ID 10001. **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.